使用 Google 登录:删除应用不会撤销访问权限

蓝色按钮能节省半分钟时间。无需填写表单,无需设置新密码,只需轻点一下“使用 Google 登录”,服务即可就绪。接下来发生的是无人可见的部分。服务会收到一个令牌,该令牌现在归该服务所有。它存储在服务商的服务器上,而不是你的手机上。 这就是为什么即使你删除了应用,它仍然会保留在那里。
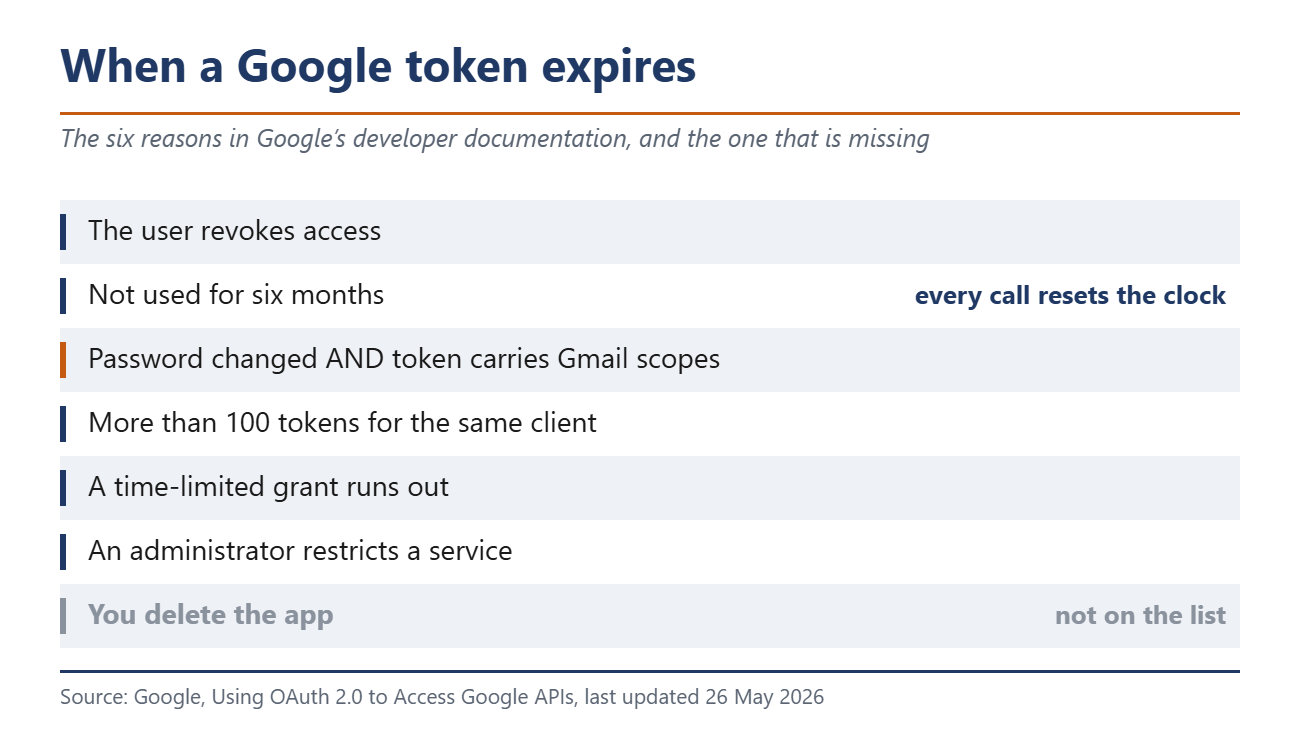
谷歌的开发者文档列出了刷新令牌失效的原因。当用户撤销访问权限时,它会过期;六个月未使用后,它会过期;当用户更改密码且令牌包含Gmail权限范围时,它也会过期。 此外,当账户为同一客户端持有超过 100 个令牌时、限时授权到期时,或管理员限制了该服务时,令牌也会过期。删除应用并不在上述列表之中。卸载操作永远不会传达到服务提供商的服务器上。
“六个月规则”不会清理
第二个理由听起来令人放心。半年后,一切就结束了。计时器仅在未触碰令牌时运行,每次调用都会将其重置为零。在后台同步联系人的服务会无限次自动续期其访问权限。每周读取一次日历的服务也是如此。该规则仅适用于原本就没有任何操作发生的情况。
谷歌在 2025 年 6 月新增了一项清理机制,其效果具有双面性。 闲置六个月的开发者客户端将自动删除。帮助页面明确列出了受影响的功能:该服务将无法再用于“通过 Google 登录”,现有令牌也将失效。因此,那些你从未设置过密码的服务,某天可能会无法打开。
新密码仅保护收件箱
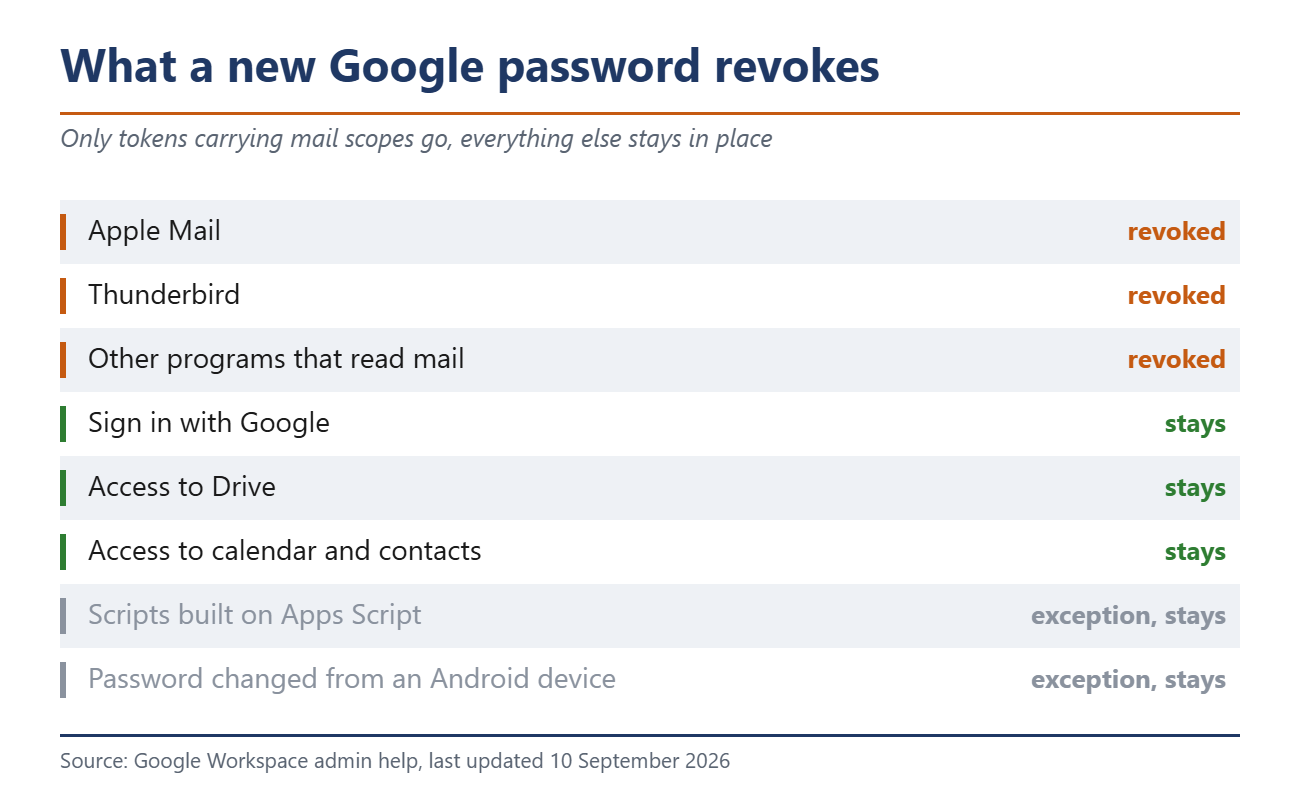
当感到不安时,最常见的建议就是更改密码。在谷歌,这仅对特定场景有效。管理员帮助文档指出,更改密码后,某些产品的令牌会被撤销,这指的是包含邮件权限范围的令牌。 Apple Mail 和 Thunderbird 将停止同步,其他邮件客户端同样如此。
其余功能在更改密码后均不受影响,包括普通的“使用 Google 登录”、对 Google 云端硬盘、日历和通讯录的访问权限。开发者文档中有一句关键的半句话,但业界以外的人通常不会去读。 当用户更改密码时,若令牌包含 Gmail 权限范围,该令牌即失效。
即使对于邮件功能,Google 也列出了三项例外情况:基于 Apps Script 构建的脚本不受影响;通过 Android 设备更改密码时,该设备的访问权限保持不变;通过此方式认证的 IMAP 会话也不会受到影响。
按服务商分类的查询指南
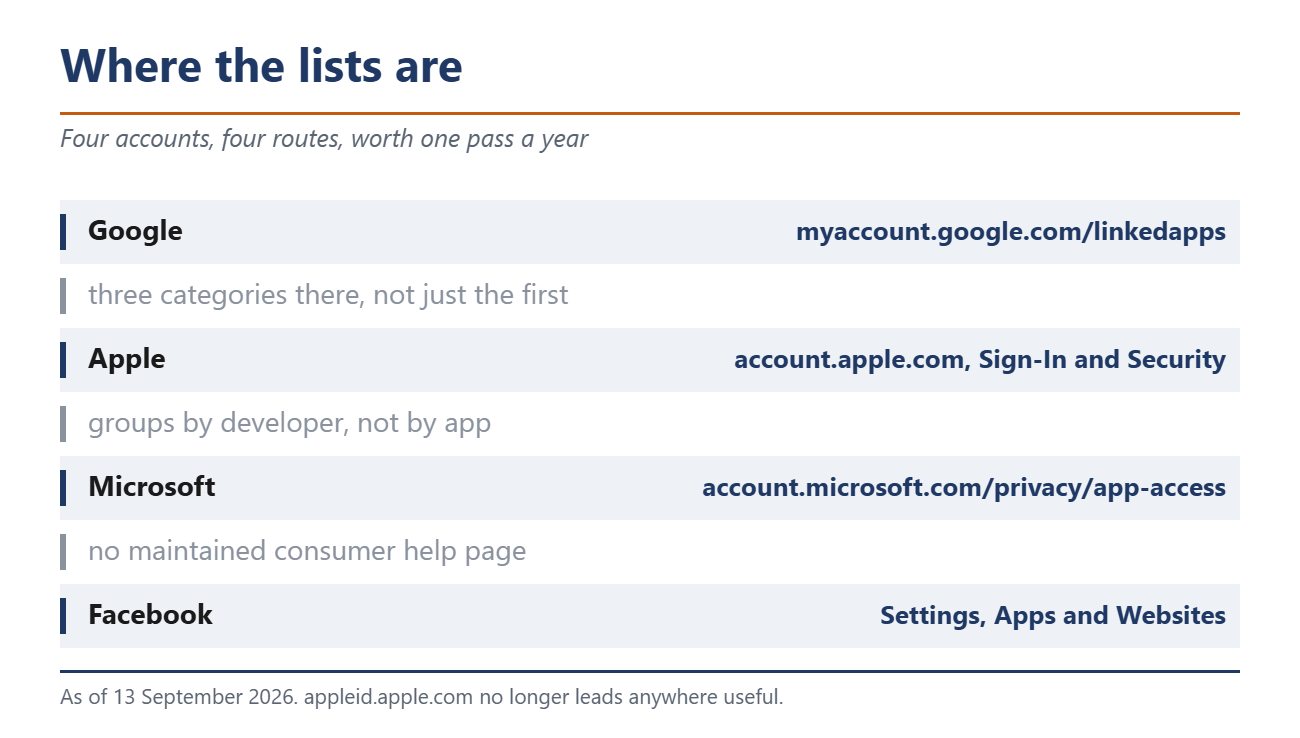
Google 将该列表保存在 myaccount.google.com/linkedapps。该列表包含三个类别,如果只查看第一个类别,就错过了其中一半的内容。“使用 Google 登录”涵盖了普通登录方式。“账户访问”涵盖了读取数据的服务。“关联账户”则构成第三类。 要删除某项条目,请选中该条目,打开详细信息,然后选择“停止使用 Google 登录”或“撤销访问权限”。
Apple 已迁移该页面。旧的 appleid.apple.com 链接已无法跳转至任何有用页面。当前的帮助页面路径为 account.apple.com,然后依次选择“登录与安全”,再选择“使用 Apple 登录”。 在 iPhone 上,路径为“设置”→“您的姓名”→“使用 Apple 登录”。这里有一个细节需要注意:因为 Apple 是按开发者而非按应用进行分组的。撤销一项访问权限,将同时撤销该开发者旗下所有应用的访问权限。
在 Facebook 上,该部分名为“应用和网站”。 微软账户请访问 account.microsoft.com/privacy/app-access,但有一点需要注意。目前没有现成的消费者帮助页面涵盖此内容,而微软的官方指南主要针对工作和学校账户。该指南中有一点是消费者应注意的:一旦管理员授予了某些权限,就无法撤销。
撤销操作无法实现的功能
清理工作仅止于此,谷歌在其帮助文档中也明确指出这一点。删除关联关系仅会停止自动登录,并不会删除第三方服务内部存储的数据。
Facebook 的表述与此类似,并将问题推给了相关方。其帮助文档指出,应用或游戏可能存储了您使用期间的信息,若要删除其仍持有的数据,您应联系开发者。苹果则从另一个角度展示了同样的情况:只要再次使用“Apple 登录”,您就会回到同一个账户中。
伊利诺伊大学芝加哥分校的研究人员对95项主要服务进行了相关测算。他们在2018年的USENIX Security会议上展示了这项研究成果。当时,他们评估的服务中,有89.5%完全不提供终止活跃会话的途径。这些数据虽已过去八年,但相关机制至今未变。
普通账户平均拥有多少个连接,这一点无人知晓。谷歌、苹果、微软和Meta均未公布相关数据,也没有研究对此进行过测量。这一空白本身就说明了该领域受到的关注程度有多低。
为何这并非思想实验
2025年8月,攻击者利用窃取的Salesloft Drift应用程序令牌,访问了多家公司的Salesforce数据。谷歌威胁情报(Google Threat Intelligence)记录了这一事件的经过。访问始于8月8日,并持续至至少8月18日。 入侵发生仅一天后,攻击者就开始读取少量 Google Workspace 账户的邮件。在最后一次观察到的访问发生两天后,Salesloft 和 Salesforce 撤销了所有活跃令牌。密码和双因素认证都无济于事,因为有效的令牌根本不需要这些验证。
Meta 已承认其自身的清理工作可能会失败。2020 年,该公司表示,一个漏洞导致约 5,000 名开发者持续接收信息。这些用户已超过 90 天未使用过相关应用。
您需要处理的工作量很小。 只需四份清单,逐一检查一遍,凡是不认识或数月未使用的服务,统统清除。如果之后某个服务无法打开,你就知道它是否还在运行了。
来源
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google