OxygenOS 16 的漏洞使应用程序能在一加和OPPO手机上获得root权限
安装在一加手机上的恶意应用无需请求任何权限即可获得root权限。安全研究员拉斯穆斯·莫拉茨(Rasmus Moorats)在OxygenOS中发现了两个漏洞,这些漏洞允许应用突破Android的沙箱,并控制手机中本不应被其触及的部分。 一加向他证实,这些漏洞影响了不同软件版本的多种一加和OPPO设备,但尚未提供完整的受影响设备清单。
Moorats 在一台较旧的 OnePlus 12 Pro 上开发了该漏洞利用程序,他此前已为研究目的解锁并获取了该设备的 root 权限。随后,他在运行 OxygenOS 16.0.3.503 的 OnePlus 15 上安装了同一款未经修改的应用。该手机未被获取 root 权限或进行过任何修改,而该漏洞利用程序在首次尝试时便成功运行。 虽然攻击需要受害者安装并打开该恶意应用才能生效,但该应用无需请求任何权限。
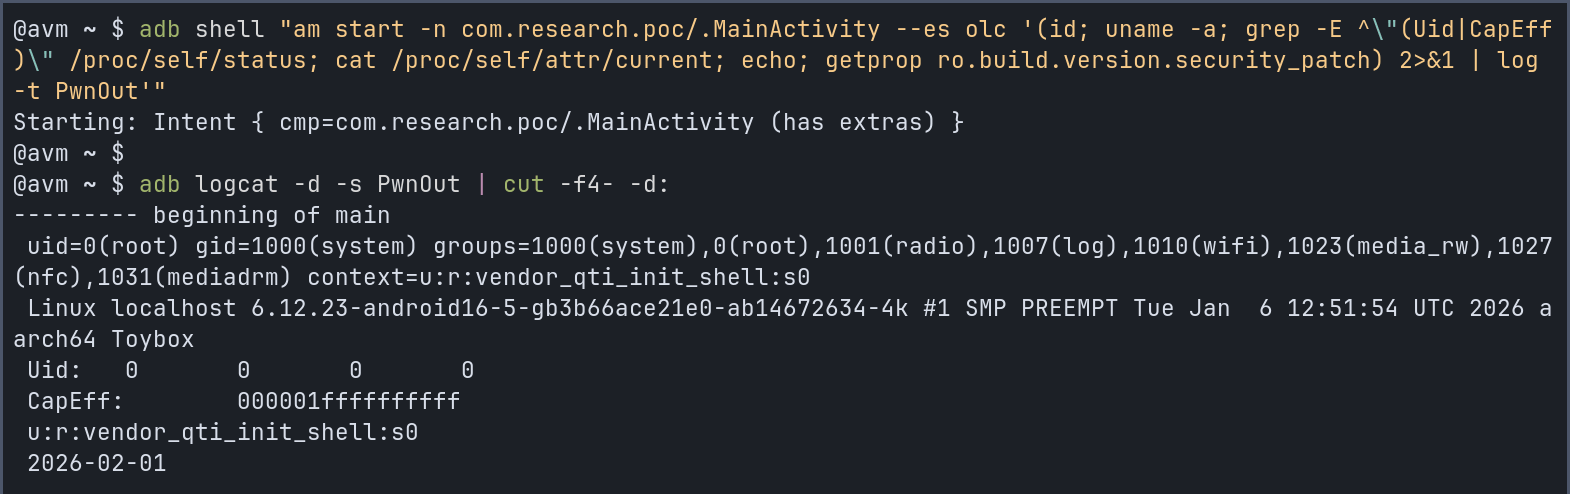
该攻击依次利用了两个漏洞。第一个漏洞存在于 AtlasService 中,这是一个用于收集诊断和调试信息的后台服务。它以 root 权限运行,但不会检查发送请求的应用来源。Moorats 发现,某个应用可以诱使音频调试工具将该请求的一部分视为命令,并以 root 权限执行它。 由于 Android 仍会限制由此产生的进程的权限,因此攻击随后转向了 OnePlus 另一个名为 olc2。该服务可执行 shell 命令,且仅检查请求是否来自 root 进程。通过 AtlasService 创建的进程通过了该检查,从而能够执行命令并对手机进行更广泛的控制。
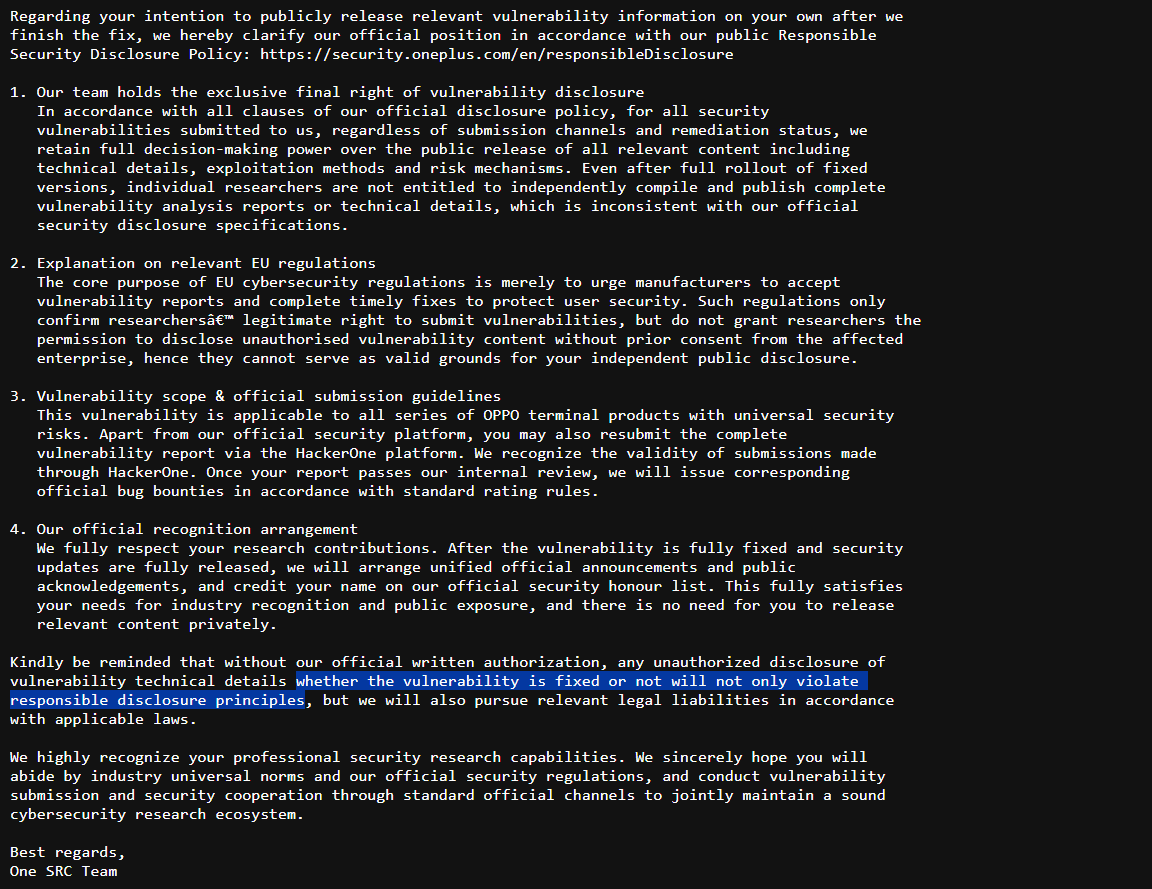
该漏洞在运行不同内核版本的手机上均可利用,这使得Moorats怀疑这些漏洞可能遍及整个OxygenOS 16系统。他于4月18日首次向一加报告了这些漏洞,在未收到回复后又进行了跟进。 该公司在5月20日的邮件中确认了这些漏洞,并表示已安排修复工作。在同一份回复中,一加声称即使在补丁发布后,是否公布技术细节也仅由其自行决定。该公司还辩称,根据欧洲网络安全法规,未经其同意不得公布相关信息,并警告若Moorats执意公布将采取法律行动。
一加随后请求更多时间来准备修复方案,Moorats 同意在 9 月 17 日之前不公开相关信息。尽管获得了延期,但他 7 月和 9 月提出的更新请求均未得到回应。他在 9 月 24 日公布了研究结果,距离首次报告已过去五个月有余。 该报告详细阐述了这些漏洞如何协同作用,并附有测试应用的代码片段。此后,他已验证OxygenOS 16.0.10.500(EX01)版本在OnePlus 15上修复了这两个漏洞。
 Add as a preferred source on Google