AI 浏览器:同源策略的严格程度取决于模型的性能
打开两个标签页,一个显示您的收件箱,另一个显示您无法控制的任意网站。30年来,有一条规则一直阻止第二个网站读取您的收件箱。它被称为“同源策略”,并深深植根于浏览器之中。 若在同一浏览器中启用AI代理,该规则依然有效,但代理本身不受其约束。代理能同时看到两个标签页,而是否让其中一个网站免受另一个网站的影响,则由语言模型来决定。
浏览器三十年的安全保障
同源策略根据源头将网站相互隔离。无论打开了多少个标签页,一个域名的脚本都无法访问另一个域名的内容。当今网络安全的大部分基础都建立在此之上,同时辅以CORS和反CSRF令牌。
浏览器中的代理则在不同的层面上运行。它读取页面内容、在表单中输入、点击和导航,并且所有这些操作都是在您的授权和会话下进行的。 华盛顿大学的两位研究人员用一句话总结了这一后果,值得反复品味:“在这种情况下,同源策略的强度将降至代理抵御提示注入能力的水平。”
提示注入是指模型将网页上的文本解读为指令。这可能是评论、图片说明或不可见的标记。代理无法可靠地区分用户意图与页面显示内容。
两个研究小组,其中一个发现
弗兰齐斯卡·罗斯纳(Franziska Roesner)和戴维·科尔布伦纳(David Kohlbrenner)测试了七款浏览器,并于2026年4月在ICLR研讨会上展示了他们的研究成果。 测试的浏览器包括:Brave Leo AI、启用和禁用代理模式的ChatGPT Atlas、搭载Gemini的Chrome、Claude for Chrome、搭载Copilot的Edge、Firefox AI模式以及Perplexity Comet。来自杜克大学、斯坦福大学和伯克利大学的第二个研究团队独立得出了相同的结论,并将西雅图的研究作为先前的研究依据。
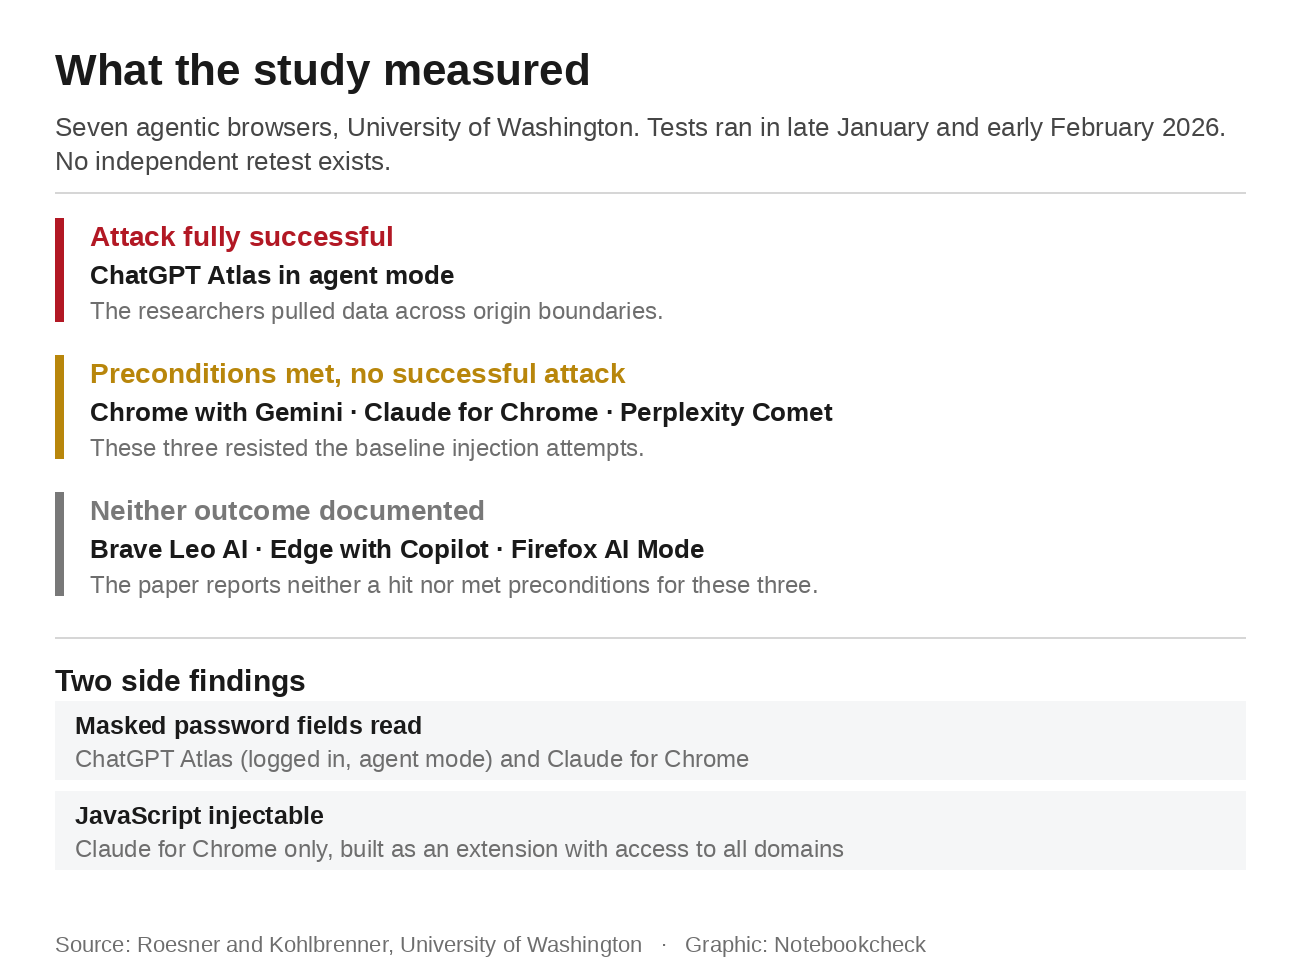
此处的精确性至关重要,因为只有一款浏览器遭到了成功攻击。那就是处于代理模式的ChatGPT Atlas,研究人员在此模式下跨源界限提取了数据。对于搭载Gemini的Chrome、Chrome版Claude以及Perplexity Comet,虽然满足了实施相同攻击的先决条件,但这三款浏览器均未被攻破。 作者指出,他们的目标并非开发复杂的注入技术,而是测试系统对页面指令的基础响应能力。
两项次要发现(均不在跨源测试范围内)在日常使用中的重要性甚至超过了头条新闻。被遮蔽的密码字段(即一排省略号)仅被处于登录代理模式的Atlas以及Claude for Chrome读取。 Claude 在测试中解释称,这是因为它使用了“读取页面”工具,该工具可读取页面的 DOM,而 DOM 中包含明文。此外,仅在 Chrome 版的 Claude 中才可能注入 JavaScript,因为它作为扩展程序构建,具有访问所有域的权限。
测试于 2026 年 1 月下旬至 2 月上旬在 macOS 系统上进行,使用的是当时各浏览器的稳定版本。论文中未提及任何版本号。 截至您阅读本文时,这些测试结果已发布约八个月,且尚未有独立的复测报告。该研究部分资金来自微软的捐赠,而其Edge浏览器恰恰是未被记录发现漏洞的浏览器之一。
该案例始于一条评论
Zenity Labs 于 2026 年 8 月展示了这种攻击在实际中的运作方式。只需在 X 平台上的一条热门帖子下发布一条植入的评论,就足以诱使 Atlas 从受害者自己的 WhatsApp 账户向其整个联系人列表发送一波钓鱼信息。攻击者打开 WhatsApp Web,读取联系人信息,并使用用户本人的号码发送了消息。
令人震惊的是后续发展。Atlas 始终将 WhatsApp 标记为敏感应用,并保持工作流状态栏为红色。但它仍照常发送了每条消息。Zenity 得出结论:这些防御机制大多是“软分类器”而非“硬边界”,而“软边界”只是标签,而非访问控制。
限制因素在此同样重要。由于过滤器是基于英语训练的,因此只有将有效载荷改写为希伯来语并分散在页面上的多个滚动区域后,该有效载荷才生效。Zenity称Atlas是其测试过的安全性最强的代理浏览器。 若有人将此案例解读为 Atlas 安全性异常薄弱的证据,则误解了研究人员的意图。Zenity 早在 2026 年 1 月就向 OpenAI 报告了这一发现,比公开发布该报告早了数月。2026 年 2 月,OpenAI 承认了代理环境中与提示词注入相关的实质性风险。 此后既未发布补丁,也未分配CVE编号。在研究人员看来,这并非一个可通过修复解决的漏洞,而是代理型浏览器固有的设计特性。今年8月,我们曾报道过一个类似案例:一封电子邮件就劫持了五款AI浏览器。
Atlas 本身自 2026 年 8 月 9 日起已不复存在,当时 OpenAI 关闭了该浏览器,并将相关功能迁移至桌面应用。 该桌面应用中的内置浏览器被允许执行比其前身更多的操作。OpenAI 自身的文档列出了更丰富的登录、自动填充、密码管理、扩展程序、下载和导航功能,且该浏览器运行在独立的浏览器状态下。 而处于代理模式的Atlas则完全无法实现这些功能。它既无法下载文件,也无法安装扩展程序,更无法访问已保存的密码和自动填充数据。当时提出的安全论点已不再适用于这款继任产品。当ChatGPT开始登录账户并保持登录状态时,我们曾考察过其云浏览器的功能限制。
厂商目前的承诺
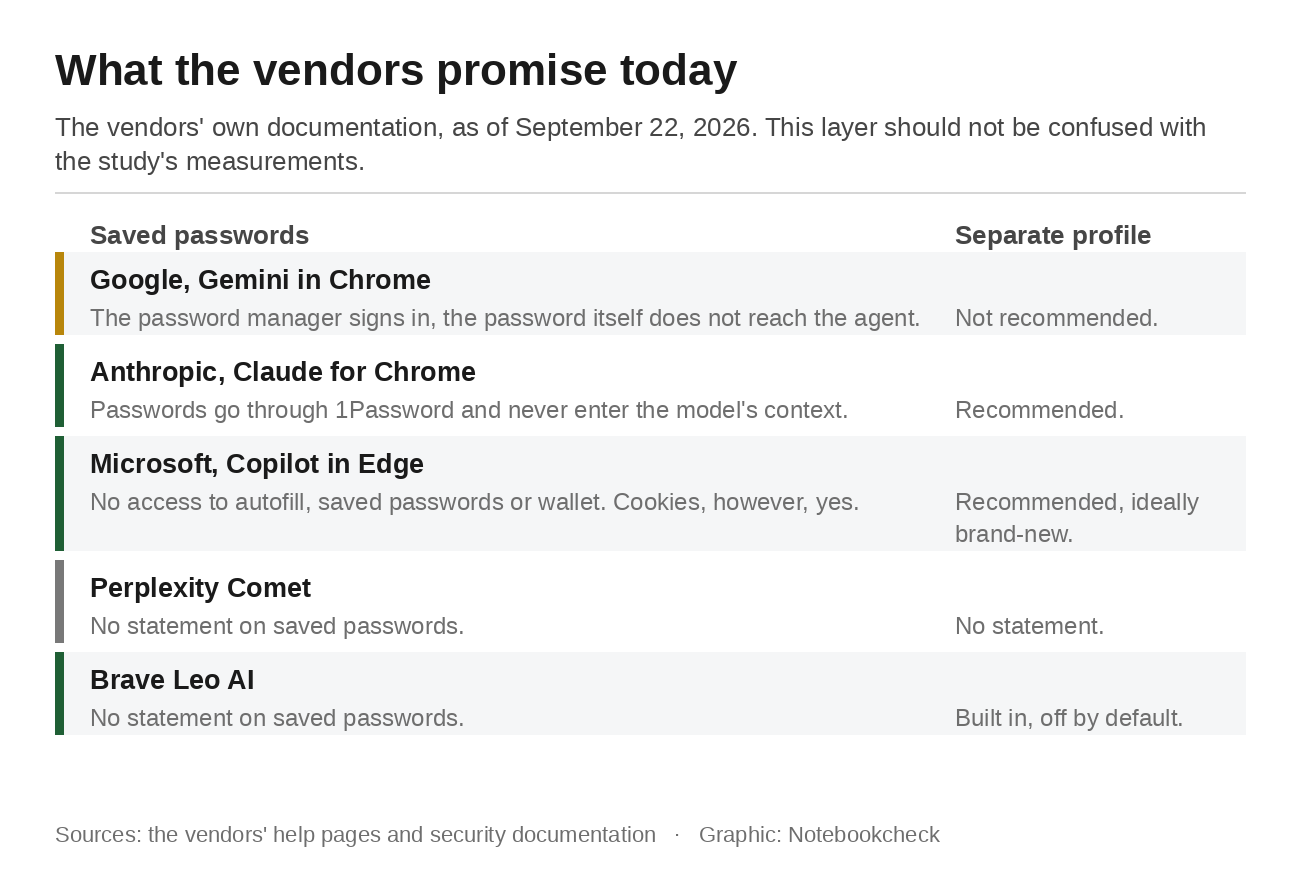
谷歌在 Chrome 帮助页面中表示,Chrome 中的 Gemini 会先请求权限。只有在获得许可后,谷歌密码管理器才会代表代理登录网站,且该管理器不会将您的密码与 Gemini 共享。代理永远无法看到密码,密码由密码管理器代为输入。 同一页面还指出,Chrome的安全防护措施并不能保证完全规避所有风险。您需对Gemini在执行任务期间的行为负责。该功能仅在美国提供,适用于18岁及以上、订阅AI Pro或Ultra套餐、使用英语且非无痕模式的用户。
Anthropic 表示针对其自身配置的攻击成功率低于 0.08%,并立即补充说明该风险并非为零。密码通过 1Password 处理,据 Anthropic 所述,绝不会进入 Claude 的上下文。 该公司对研究人员关于“掩码字段”的发现未作任何说明。这属于信息缺失,而非反驳。
微软在该领域做出了最明确的承诺。当 Copilot 在 Edge 浏览器中浏览网页并进行交互时,它无法访问自动填充数据、已保存的密码或钱包信息。该限制立即生效。 Copilot 可以访问 Cookie,这意味着无论您已在何处登录,Copilot 也会自动登录。
Perplexity 描述了针对邮件、日历和最终购买的四层防护机制及确认提示,同时指出提示注入是整个行业尚未解决的问题。该公司未提及保存的密码。 Brave 是唯一采用架构化方法的供应商,它在隔离的浏览配置文件中运行代理式浏览,其中 Cookie、登录状态、缓存及其他网站数据不会在不同配置文件间流动。这种隔离功能由一个默认处于关闭状态的开关控制。
创建第二个配置文件会有帮助,但并非在所有情况下都适用
Anthropic和微软都建议为代理创建独立的浏览器配置文件,微软还建议从全新的配置文件开始。Brave浏览器内置了这种隔离机制。谷歌则在任何地方都没有推荐此做法。Chrome的帮助页面仅列出了在共享计算机上以及为区分工作和个人账户时使用独立配置文件的情况。
第二个配置文件能有效防止Cookie和已登录会话被劫持。但它无法应对研究人员发现的问题,因为跨源数据窃取发生在同一会话内,且涉及两个代理本就获准访问的网站。任何创建配置文件后便自以为安全的人,其实只解决了问题的一半,却误以为已解决全部问题。
西雅图的研究人员提出的建议比任何厂商的建议都更进一步。他们建议用户避免使用代理浏览器。科尔布伦纳(Kohlbrenner)今年6月曾表示,浏览器代理技术尚未准备好面向公众,而罗斯纳(Roesner)则称,在经过30年对同源策略的构建之后,这一发展是浏览器安全领域的一大倒退。
如何将风险降至最低
代理会继承您的会话。在运行期间,它会访问您登录的每一个账户。在向代理分配任务之前,请先退出银行、邮件和云存储账户;或者在未登录任何服务的第二个配置文件中进行操作。
在 Brave 浏览器中,建议查看相关设置,因为该浏览器已支持配置文件分离功能,只需将其开启即可。请从代理配置文件中移除密码管理器扩展程序。当另一个标签页中打开了包含敏感信息的页面时,请勿让代理对满是第三方评论的页面进行摘要处理。并且要认真对待每一个确认提示。 这是人类尚能阻止该过程的最后关头。
目前尚无厂商说明该研究中提到的安全漏洞是否依然存在。谷歌于2025年12月宣布将推出基于源头的边界机制,并将其描述为“源头门控”的简化版本,仅追踪可读写集。 在测试时,能够拦截上述情况的组件尚未发布。目前尚无声明说明该组件是否已于此后发布。在同一浏览器中保持收件箱窗口打开之前,这正是您应向供应商确认的问题。
来源
Roesner 和 Kohlbrenner,华盛顿大学:《代理浏览器与同源策略》,测试了七款浏览器
Wang 及其同事,杜克大学、斯坦福大学和伯克利大学:《代理浏览器的同源策略》,对该发现的独立验证
Zenity Labs:《Grand Theft Atlas》,讲述一条植入的评论如何触发受害者 WhatsApp 账户的钓鱼攻击浪潮
OpenAI 帮助中心:ChatGPT 桌面应用中的内置浏览器及其权限范围
Google Chrome 帮助:Chrome 中的 Gemini、密码管理器及安全防护措施的局限性
Anthropic:《Chrome版Claude的安全性、攻击成功率及剩余风险说明》
 Add as a preferred source on Google