英特尔暂停其10万美元漏洞赏金计划
英特尔已暂停其长期运行的漏洞赏金计划,转而采用基于 Intigriti 平台的新漏洞披露系统,该系统不提供任何经济奖励。此前,英特尔曾向发现安全漏洞的研究人员支付最高 100,000 美元的赏金,而其在 Intigriti 平台上的最新信息现已明确标注为“无赏金的负责任披露计划”。
虽然研究人员仍可提交在英特尔硬件、固件、软件及开源项目中发现的漏洞,但其发现将不再获得任何报酬。 最初的漏洞赏金计划于2017年作为仅限受邀者参与的项目启动,并于2018年向所有安全研究人员开放。该计划在恶意攻击者利用关键漏洞之前,就成功修补了这些漏洞,证明了其极高的有效性。
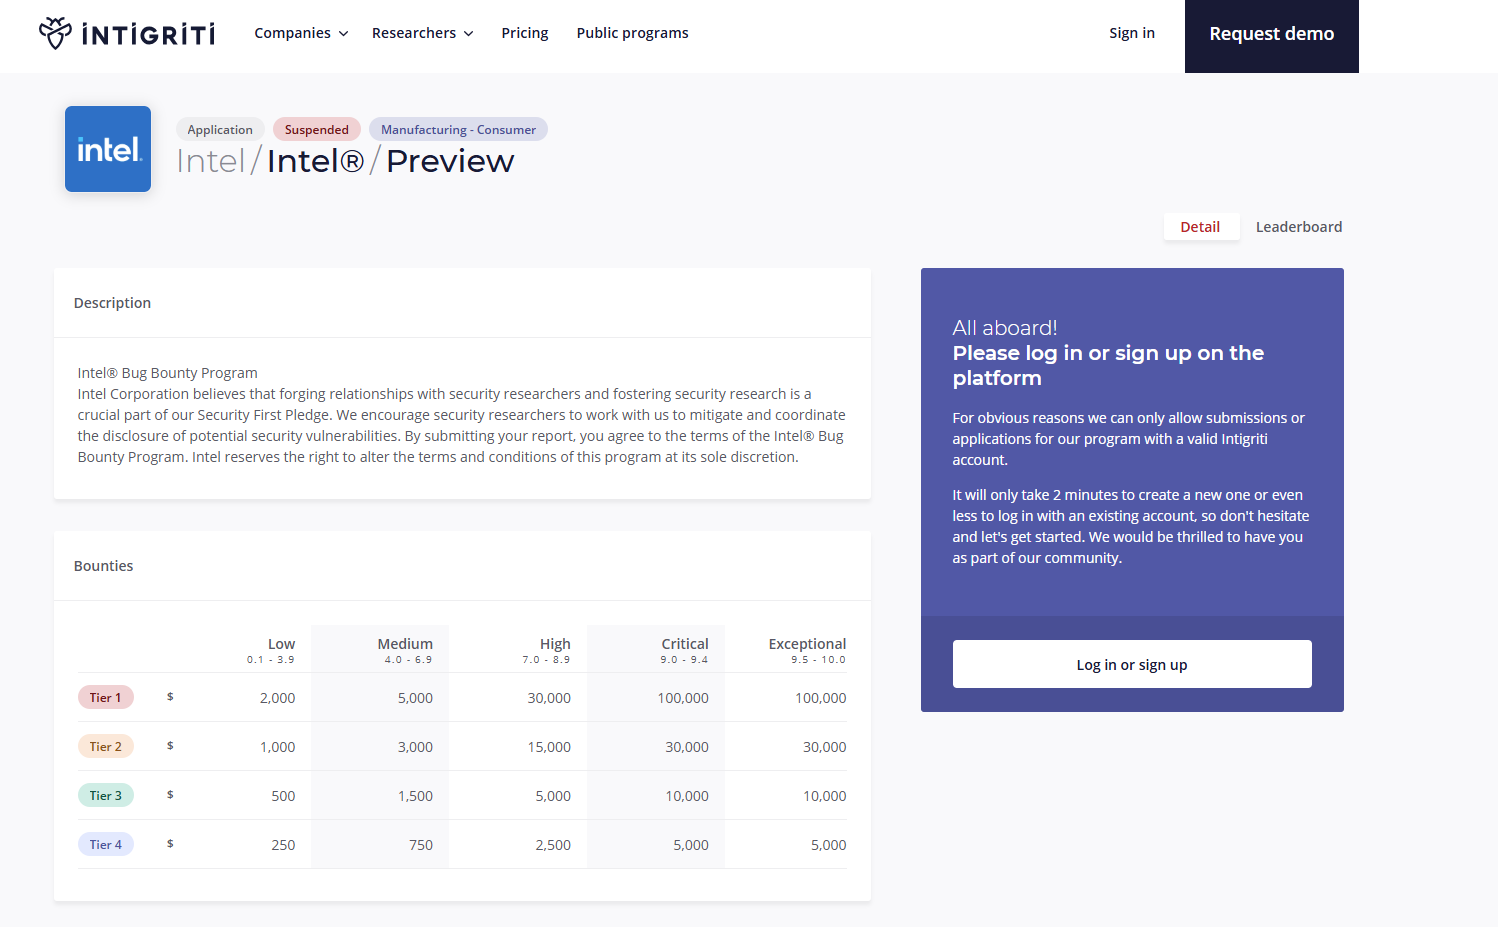
仅在 2020 年,英特尔处理的“通用漏洞与暴露”(CVE)中,近一半直接来源于该计划。奖励金额分为四个等级,从轻微漏洞的 250 美元到顶级漏洞的 100,000 美元不等。 就在 2025 年初,英特尔还曾表示正在评估更完善的奖金标准,因此此次突然暂停该计划令网络安全界大感意外。
尽管英特尔尚未公布暂停该计划的官方原因,但行业趋势表明,人工智能(AI)的崛起很可能是其中一个因素。 近期,开源项目面临着由AI工具生成的大量安全报告涌入。Linux内核的CVE数量已从每个版本约500个激增至近2,000个,使维护者不堪重负。Linux创始人林纳斯·托瓦兹(Linus Torvalds)最近指出,AI生成的重复报告使得管理安全列表几乎成为不可能。 同样,开源项目 Curl 也因大量低质量的自动化提交而关闭了其漏洞赏金计划。
HackerOne 的“互联网漏洞赏金”计划今年早些时候也暂停了提交,并明确指出,人工智能辅助的研究正在迅速扩大漏洞发现范围,并使系统不堪重负。 英特尔极有可能正面临着类似的自动化漏洞报告洪流,因此选择暂停经济奖励以应对庞大的报告量。目前,分析英特尔技术的网络安全研究人员在提交发现时,将无法期待获得经济奖励。
 Add as a preferred source on Google